BUT3 · R511 Terminé
Infrastructure privée sous Linux : passerelle, DMZ, NAT et VLAN sous Hyper-V
J'ai construit sous Hyper-V une petite infrastructure d'entreprise sous Linux : passerelle, NAT, DMZ publiée par redirection de port et segmentation en VLAN.
Compétences du BUT
Contexte et objectif
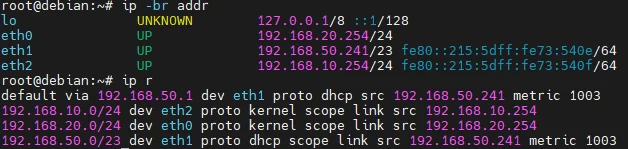
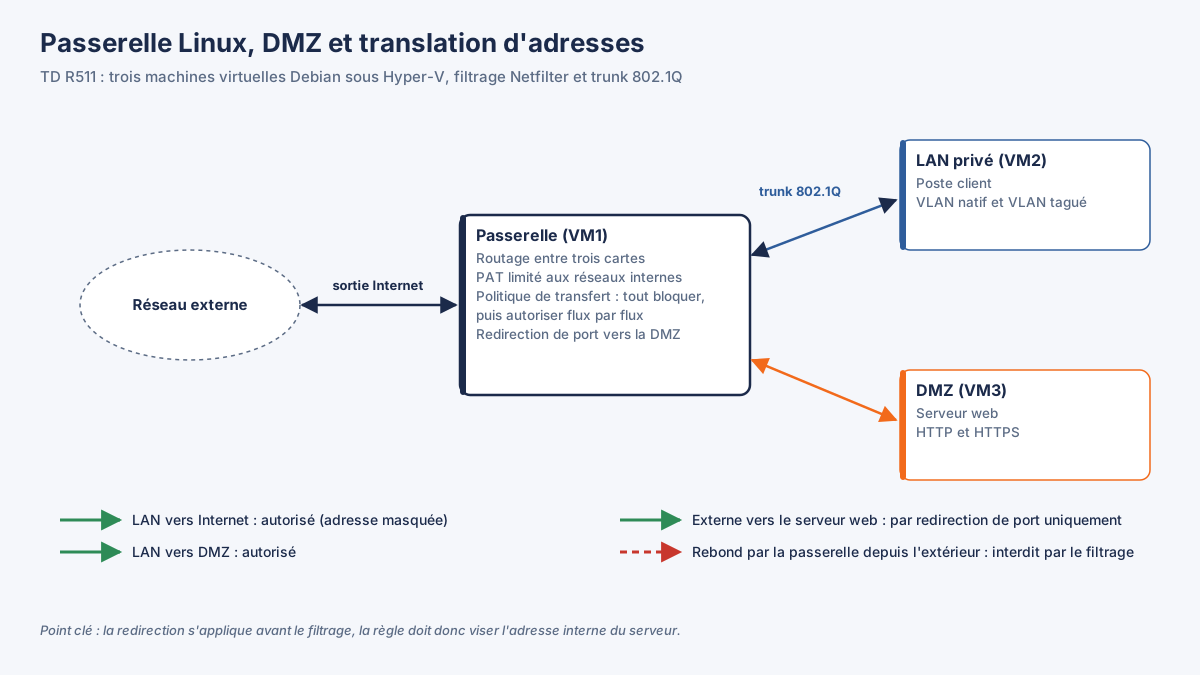
L'objectif était de construire de bout en bout une petite infrastructure réseau d'entreprise entièrement virtualisée, puis de la sécuriser et de la segmenter. À partir d'un poste unique jouant le rôle de serveur de virtualisation, j'ai déployé trois machines virtuelles Debian reliées par des commutateurs virtuels : une passerelle, un poste du LAN privé et un serveur en DMZ.
Ce que j'ai réalisé
- J'ai créé les commutateurs virtuels et les trois VM sous Hyper-V, en transposant un énoncé écrit pour VirtualBox.
- J'ai activé le routage sur la passerelle et mis en place un PAT (masquerade) restreint aux réseaux internes.
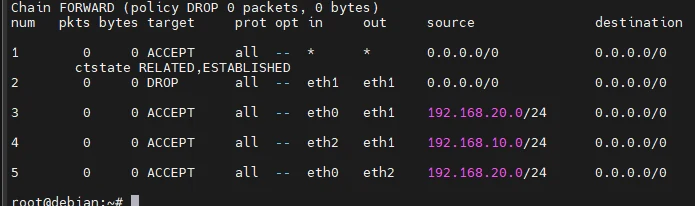
- J'ai traité le risque de rebond d'un attaquant situé sur le réseau externe par une politique FORWARD à DROP et des règles d'autorisation explicites (règles en place, non éprouvées par un test d'attaque).
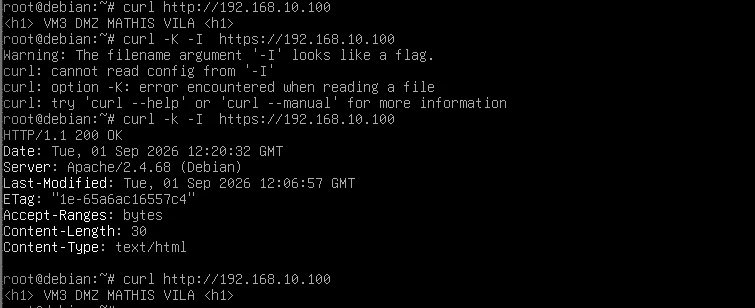
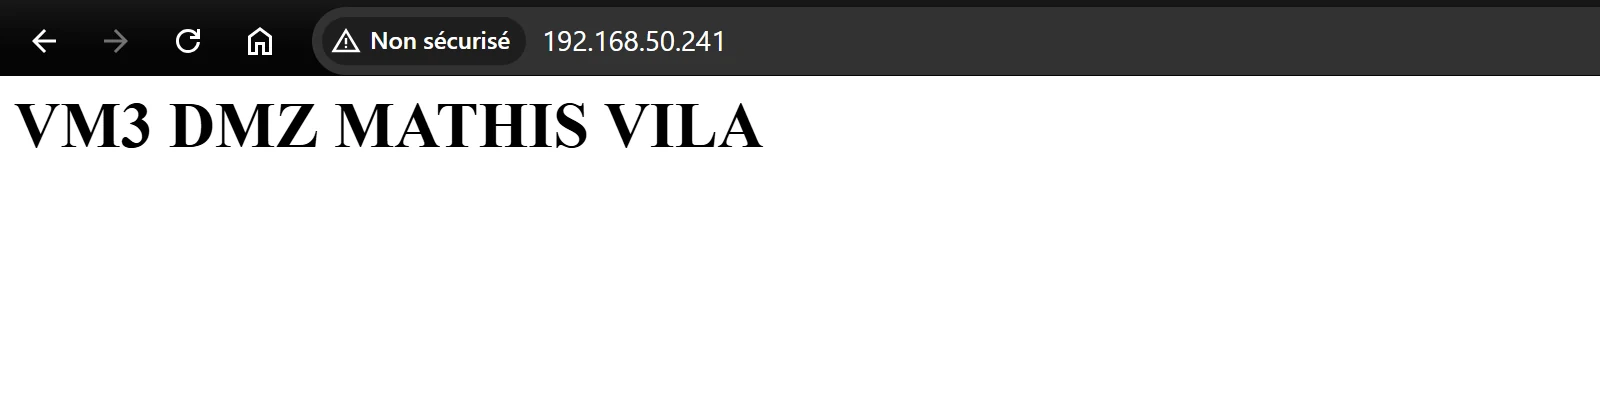
- J'ai installé un serveur web (HTTP et HTTPS) en DMZ, puis je l'ai publié vers l'extérieur par une règle de NAT destination.
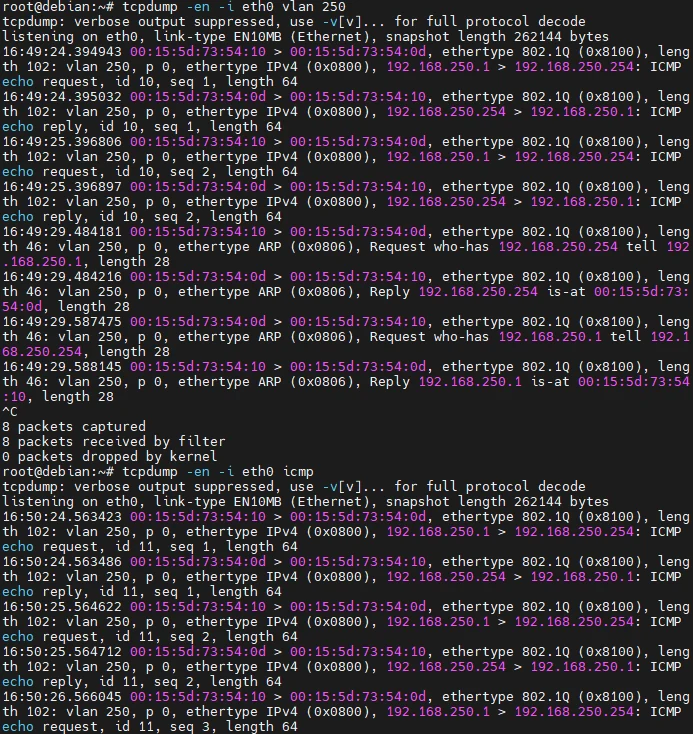
- J'ai configuré un trunk 802.1Q entre deux VM (un VLAN tagué, un VLAN natif) et vérifié le marquage des trames à la capture.
Difficultés rencontrées et solutions
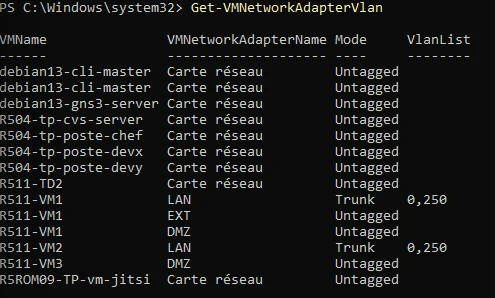
- Sans mode trunk déclaré côté hôte, Hyper-V abandonne silencieusement les trames étiquetées : il faut le configurer (
Set-VMNetworkAdapterVlan), ce que l'énoncé ne mentionne pas. - Ordre d'évaluation de Netfilter : le DNAT s'applique avant le filtrage, la règle FORWARD doit donc viser l'adresse interne et non l'adresse publique.
Résultats
- Accès à Internet depuis le LAN privé à travers la passerelle.
- Serveur de la DMZ joignable depuis le LAN en HTTP et HTTPS, et depuis un poste du réseau de l'IUT via la redirection de port.
- Trames du VLAN 250 visibles avec leur étiquette 802.1Q dans la capture tcpdump.
Ce que j'en retiens
Laisser une attaque échouer n'est pas la bloquer : la restriction du masquerade empêche le rebond de fonctionner, mais seule la règle de filtrage arrête le trafic à l'entrée. C'est une défense en profondeur. La configuration Linux est identique d'un hyperviseur à l'autre, mais chaque hyperviseur a ses propres exigences côté hôte. La suite logique serait de décrire toute la maquette sous forme de code (PowerShell et Ansible) pour la reconstruire en une commande.
Technologies
- Debian 13
- Hyper-V
- iptables
- Netfilter
- NAT
- PAT
- DNAT
- DMZ
- Apache
- HTTPS
- VLAN 802.1Q
- trunk
- tcpdump
- PowerShell
En images